Was kostet eine europäische CRM-Software?
Eine europäische CRM-Software kostet in regulären Geschäftstarifen üblicherweise etwa 15–50 € pro Benutzer und Monat, während Enterprise-Pakete monatlich zwischen 60 € und 120 € pro Arbeitsplatz liegen. Einstiegstarife beginnen meist zwischen 12 € und 20 € pro Nutzer und bieten visuelle Pipeline-Steuerung, DSGVO-Einwilligungsdokumentation und lokale Kundendatensätze für wachsende Vertriebsteams.
Mittlere Abonnements im Preisbereich von 25 € bis 50 € pro Nutzer schalten automatisierte E-Mail-Kampagnen, Multi-Währungs-Pipelines, Angebote mit korrekter Umsatzsteuerausweisung und erweiterte rollenbasierte Zugriffsrechte frei. Jährliche Zahlungsweisen bieten üblicherweise 15 bis 20 Prozent Preisnachlass gegenüber monatlicher Abrechnung und gelten in europäischen Betrieben als Standard.
Europäische Unternehmen sollten zudem optionale Erweiterungen einkalkulieren, etwa dedizierte souveräne Cloud-Instanzen, maßgeschneiderte Konnektoren zu lokalen ERP-Systemen und bevorzugten rechtlichen Compliance-Support.
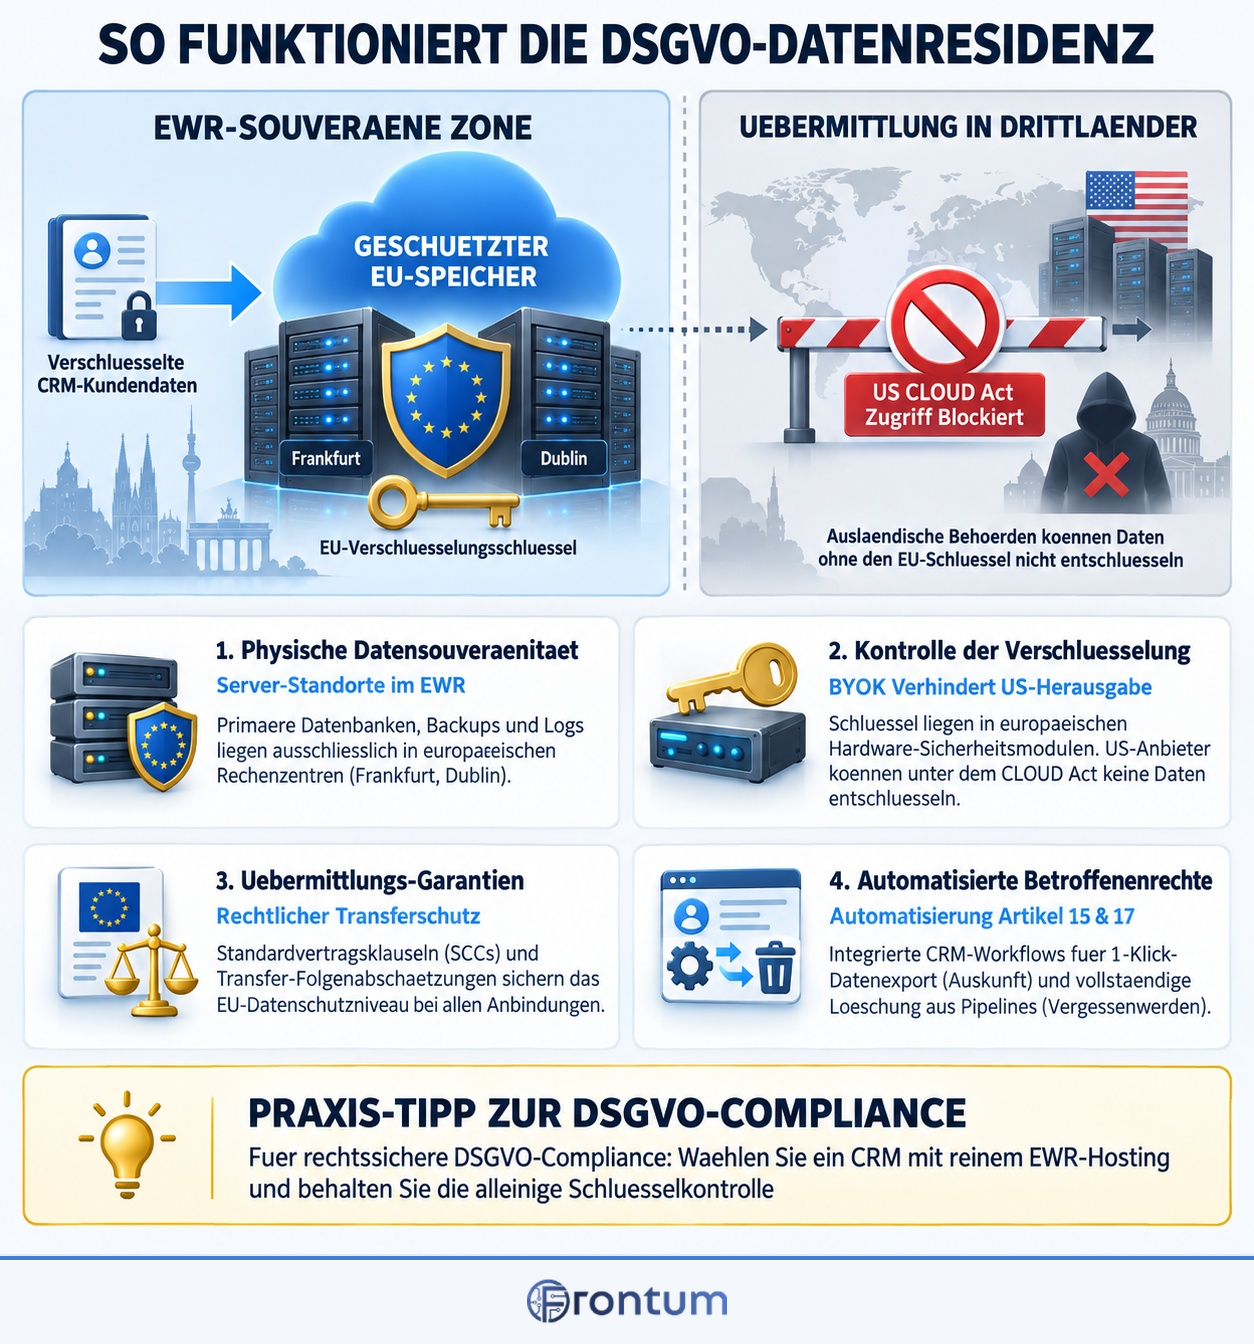
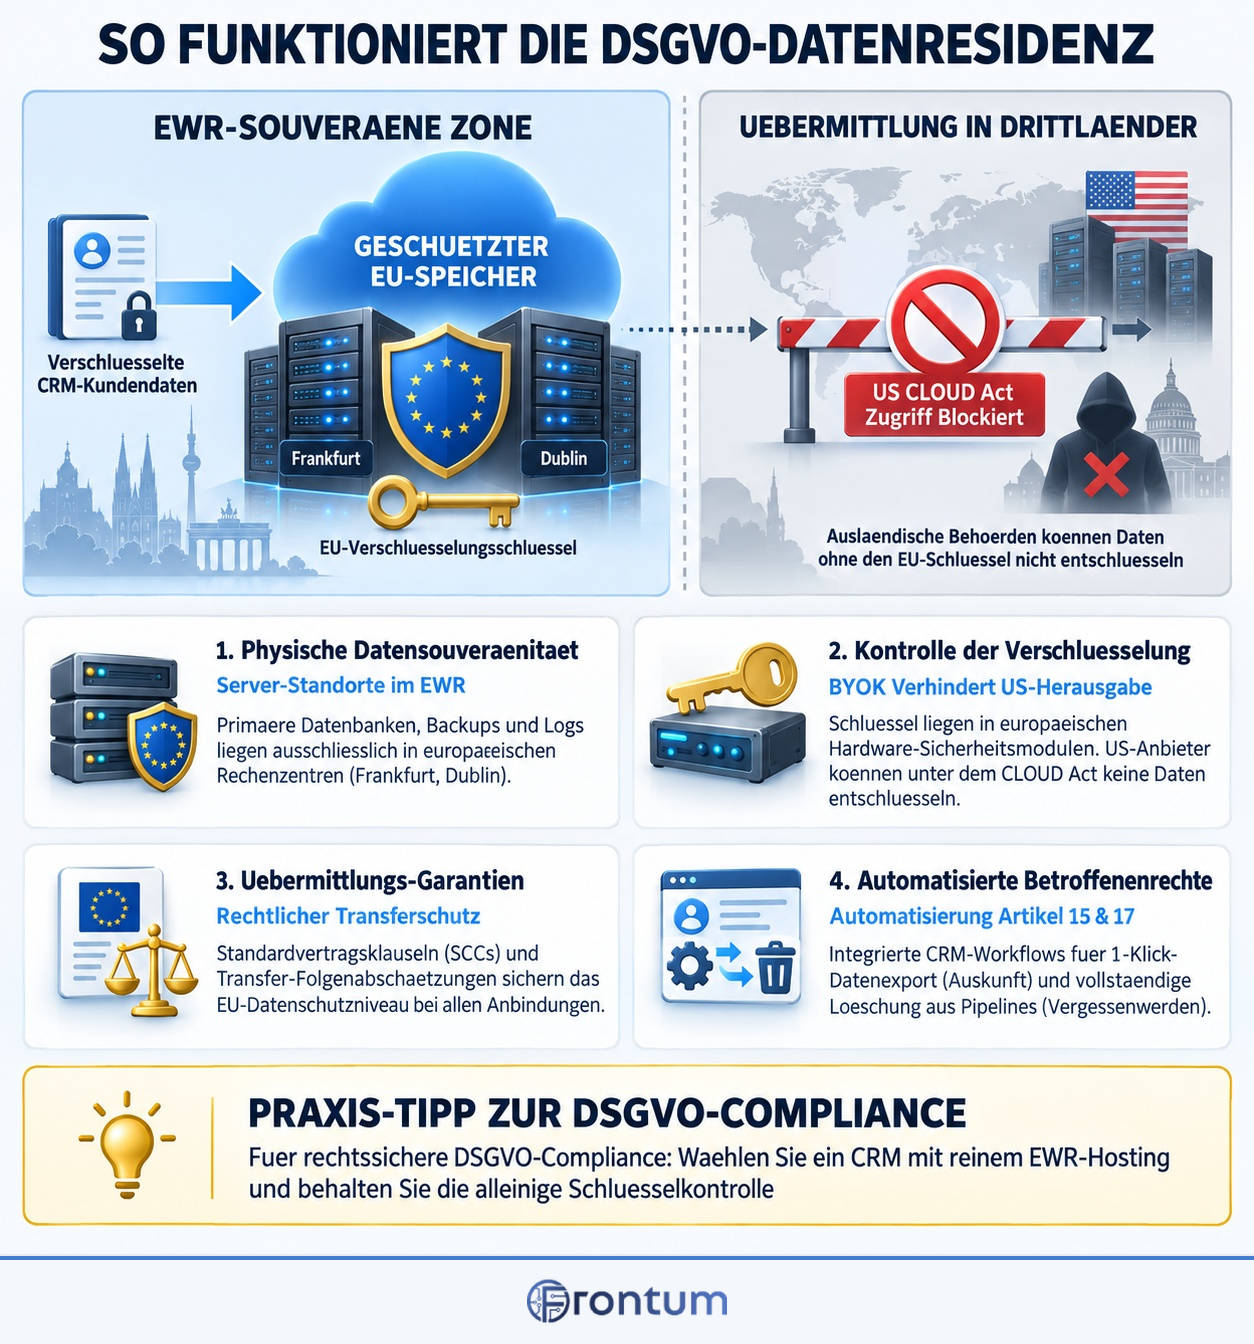
Lokales Datenhosting und eine souveräne europäische Cloud-Infrastruktur gewährleisten die DSGVO-Konformität, indem sie sicherstellen, dass Kundendatensätze, Kommunikation und Verträge ausnahmslos in Rechenzentren innerhalb des Europäischen Wirtschaftsraums verbleiben. Diese geografische Eingrenzung schließt Risiken grenzüberschreitender Datentransfers aus und schützt europäische Betriebe vor ausländischen Überwachungsgesetzen wie dem US CLOUD Act.
Regionale europäische CRM-Hersteller wie Teamleader, Karlia, Axonaut und Sellsy betreiben ihre Server exklusiv in europäischen Rechenzentren von Anbietern wie Hetzner, Scaleway oder OVHcloud in Deutschland und Frankreich. Große internationale Anbieter wie Pipedrive und Zoho CRM stellen dedizierte EU-Rechenzentren in Frankfurt am Main und Dublin bereit, sodass Unternehmenskunden ihre Datenbestände bereits bei der Einrichtung isolieren können. Viele US-Cloud-Plattformen stützen sich dagegen auf das EU-US Data Privacy Framework, das anhaltenden juristischen Unsicherheiten unterliegt.
Die Einhaltung der Datensouveränität innerhalb der Europäischen Union erleichtert behördliche Prüfungen und gibt datenschutzorientierten Geschäftskunden absolute Planungssicherheit. Bleiben geschäftliche Kundendaten vollständig im EU-Raum, erübrigt sich das Aufsetzen komplexer Standardvertragsklauseln und die Vorgaben nach Artikel 44 DSGVO zu Drittlandtransfers werden lückenlos erfüllt.
Funktionen für mehrsprachige Kundenkorrespondenz und steuerkonforme Rechnungslegung umfassen:
- Mehrsprachige E-Mail-Vorlagen und Textbausteine: Wiederverwendbare Nachrichtenvorlagen in zentralen europäischen Sprachen wie Deutsch, Englisch, Französisch, Italienisch, Spanisch und Niederländisch. Vertriebsteams können internationale Interessenten zielgerichtet in deren Muttersprache mit geprüften Fachbegriffen ansprechen.
- Multi-Währungs-Pipelines und Wechselkursverwaltung: Nachverfolgung von Verkaufschancen in wichtigen Währungen wie EUR, GBP, USD und CHF mit automatischer oder manueller Währungsumrechnung. Dadurch lassen sich Angebote in der Währung des Kunden verhandeln und gleichzeitig im Berichtswesen auf Konzernebene konsolidieren.
- DSGVO- und umsatzsteuerkonforme Rechnungserstellung: Integrierte Dokumentenerstellung nach europäischen Steuerstandards inklusive Reverse-Charge-Verfahren, innergemeinschaftlicher Lieferungen und Ausweis der Umsatzsteuer-Identifikationsnummer. Korrekte Rechnungen schützen grenzüberschreitend tätige Unternehmen vor Beanstandungen bei Steuerprüfungen.
- Regionale Formatierung für Datumsangaben, Beträge und Adressen: Anpassbare Ländereinstellungen, die Währungssymbole, Dezimaltrennzeichen, Ländervorwahlen und Postleitzahlenformate nach lokalen Konventionen darstellen. Die länderspezifische Typografie vermeidet Missverständnisse in Angeboten und Dienstleistungsverträgen.
- Integrierte europäische Zahlungsanbieter: Native Schnittstellen zu in Europa etablierten Zahlungsarten wie SEPA-Lastschrift, iDEAL, Bancontact und Sofortüberweisung neben gängigen Kreditkarten. Die Unterstützung vertrauter Bezahlverfahren erhöht die Zahlungsquote und beschleunigt den Rechnungsausgleich.
- Länderspezifische Rechtshinweise und Datenschutzerklärungen: Automatische Einbindung von Pflichtangaben, Handelsregisternummern und DSGVO-Checkboxen in Angebote und Kontaktformulare. Rechtlich abgesicherte Textbausteine stellen sicher, dass alle geschäftlichen Dokumente den nationalen Handelsgesetzen genügen.
- Mehrsprachige Kundenportale und Signatur-Oberflächen: Self-Service-Portale und elektronische Vertragssignatur, die sich an die bevorzugte Sprache des Kunden anpassen. Ein lokalisierter Signaturprozess schafft bei Vertragsabschlüssen im kontinentaleuropäischen B2B-Umfeld hohes Vertrauen.
Welche Sicherheitsaudits, ISO-Zertifizierungen und Auftragsverarbeitungsverträge sind erforderlich?
Die Einführung eines Unternehmens-CRMs erfordert unabhängige IT-Sicherheitsprüfungen, anerkannte ISO-Zertifizierungen und einen formalen Auftragsverarbeitungsvertrag (AVV), um nachzuweisen, dass die Systeme des Herstellers internationale Standards für Informationssicherheit, Verschlüsselung und behördliche Rechenschaftspflicht erfüllen. Externe Auditberichte liefern Rechts- und Compliance-Abteilungen objektive Belege für wirksame Sicherheitskontrollen.
Führende CRM-Plattformen verfügen über aktuelle Zertifizierungen nach ISO 27001 sowie SOC-2-Typ-II-Berichte, die physische Zugriffsbeschränkungen in den Rechenzentren und kontinuierliches Schwachstellenmanagement in Cloud-Umgebungen belegen. Anbieter müssen einen rechtssicheren AVV bereitstellen, der Standardvertragsklauseln, automatische Meldeprozesse bei Datenschutzverletzungen innerhalb von 72 Stunden und verbindliche Abläufe zur Umsetzung des Rechts auf Löschung nach Artikel 17 DSGVO umfasst. Technisch sind eine AES-256-Verschlüsselung im Ruhezustand und TLS 1.3 bei der Übertragung Pflicht.
Einkaufsabteilungen sollten vor Vertragsunterzeichnung aktuelle Zusammenfassungen der Sicherheitsprüfungen anfordern und die Liste der eingesetzten Unterauftragsverarbeiter prüfen. Eine lückenlose und transparente Compliance-Dokumentation bewahrt das Unternehmen vor Bußgeldern und stellt sicher, dass vertrauliche Kundendaten wirksam vor Cyberbedrohungen geschützt sind.
Was sollten europäische Unternehmen bei der Wahl eines regionalen CRM-Anbieters beachten?
Bei der Entscheidung für einen regionalen CRM-Anbieter sollten europäische Betriebe folgende Kernfaktoren eingehend prüfen:
- Garantierte Datensouveränität und Rechenzentren in der EU: Personenbezogene Kundendaten, Kommunikationsverläufe und Backup-Archive müssen ausnahmslos in ISO-27001-zertifizierten Rechenzentren innerhalb der EU bzw. des EWR gespeichert werden. Der Anbieter muss vertraglich garantieren, dass Daten nicht über ausländische Server geleitet werden, die extraterritorialen Überwachungsgesetzen wie dem US CLOUD Act unterliegen. Ein klarer EU-Standort schützt europäische Unternehmen vor kollidierenden Rechtsordnungen und Haftungsrisiken bei Datentransfers.
- Praxisnahe DSGVO-Compliance-Werkzeuge: Integrierte Funktionen zur Erfassung von Einwilligungen, automatische Löschfristen und geführte Abläufe für das Recht auf Vergessenwerden erleichtern die Umsetzung von Artikel 17 DSGVO im Betriebsalltag. Das System sollte die Rechtsgrundlage, Cookie-Präferenzen und Marketing-Opt-ins über sämtliche Lead-Formulare hinweg automatisch dokumentieren. Die manuelle Verwaltung von Datenschutzrechten birgt erhebliche Fehlerrisiken und drohende behördliche Bußgelder.
- Rechtsverbindlicher Auftragsverarbeitungsvertrag nach EU-Recht: Der Softwareanbieter muss einen vollständigen AV-Vertrag gemäß Artikel 28 DSGVO unterzeichnen, der sämtliche Unterauftragsverarbeiter offenlegt und Vorfälle binnen 72 Stunden meldet. Als anwendbares Recht und Gerichtsstand muss ein Gericht in einem EU-Mitgliedstaat festgelegt sein, keine ausländische Gerichtsbarkeit. Einkaufsteams sollten die Kette der Drittanbieter für E-Mail-Versand und Analysen prüfen, um ein identisches Datenschutzniveau zu gewährleisten.
- Europäische Umsatzsteuer, E-Rechnung und Währungsunterstützung: Angebots- und Rechnungsmodule müssen innergemeinschaftliche Steuerbefreiungen, das Reverse-Charge-Verfahren und Abrechnungen in Euro, Pfund sowie Schweizer Franken abbilden. Führende regionale Plattformen unterstützen europäische Standards für elektronische Rechnungen wie ZUGFeRD, Factur-X und PEPPOL nativ. Eine integrierte Steuerlogik spart teure Zusatzmodule für länderspezifische Abrechnungsvorgaben.
- Mehrsprachige Plattform und kompetenter Kundenservice vor Ort: Die Benutzeroberfläche sowie kundenorientierte Buchungsseiten müssen zentrale europäische Sprachen wie Deutsch, Französisch, Spanisch, Italienisch und Niederländisch für grenzüberschreitende Geschäfte beherrschen. Der Support sollte zu üblichen mitteleuropäischen Geschäftszeiten in den Landessprachen erreichbar sein und nicht allein auf US-Callcentern basieren. Lokalsprachiger Support minimiert Missverständnisse bei der Einführung und sorgt für schnelle Hilfe im Tagesgeschäft.
- Unabhängige europäische Sicherheitszertifikate: Der Nachweis branchenweiter Standards wie ISO 27001, SOC 2 Typ II und dem C5-Kriterienkatalog des deutschen BSI belegt wirksame technische und organisatorische Sicherheitsmaßnahmen. Anbieter sollten eine lückenlose Verschlüsselung von ruhenden und übertragenen Daten unter europäischer Schlüsselkontrolle nachweisen. Unabhängige Prüfberichte liefern internen Sicherheitsgremien die erforderliche Nachweissicherheit.
- Verzahnung mit der europäischen Unternehmenssoftware-Landschaft: Direkte Schnittstellen zu europäischen Banken über PSD2-Schnittstellen, regionalen Buchhaltungslösungen wie DATEV oder Pennylane und ERP-Systemen verhindern Datensilos. Die Vernetzung mit etablierten Werkzeugen stellt sicher, dass Zahlungseingänge und Rechnungen ohne fehleranfällige Excel-Exporte automatisch abgeglichen werden. Die Wahl eines im europäischen Markt verwurzelten Anbieters garantiert dauerhafte Konformität mit lokalen Vorgaben.